Фишинг. Что это?
Фишинг, произошедший от фразы "phone phreaking" (взлом телефонных автоматов) и "fishing" (рыбная ловля),
представляет собой вид интернет-мошенничества, направленный на получение конфиденциальных данных пользователей, таких как пароли, номера карт, банковские счета и
прочая личная информация.
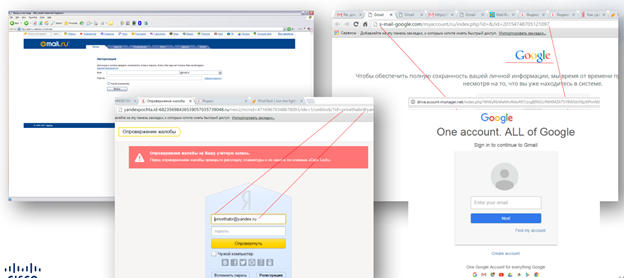
Этот вид атаки часто включает создание фейковых веб-сайтов, имитирующих страницы популярных компаний, таких как социальные сети, интернет-магазины, стриминговые сервисы и т. д.
Хакеры надеются, что пользователи не заметят подделки и предоставят личные данные, такие как данные карты, логин, пароль или номер телефона.
Если пользователь попадается на уловку, мошенники получают доступ к его данным.
Основная сложность фишинга заключается в том, что нет программного обеспечения, которое бы полностью защитило людей и компании: фейковые сайты трудно отличить от оригиналов.
Все зависит от внимательности потенциальной жертвы и ее способности распознать фейковый сайт. В конечном итоге человеческий фактор играет решающую роль, и
даже крупнейшие технологические компании могут оказаться уязвимыми.
Статистика
Количество атак методом фишинга увеличивается с каждым годом. По данным отчета Hi-Tech Trends 2020/2021,
предоставленного компанией Group-IB, специализирующейся на кибербезопасности, в 2020 году количество выявленных и заблокированных фишинговых
ресурсов выросло более чем вдвое по сравнению с 2019 годом — на 118%. Этот тренд сохраняется уже длительное время. В 2019 году Group-IB заблокировала
14 093 фишинговых страниц, в то время как в предыдущем году их было найдено всего 4 494.
Чаще всего хакеры подделывают следующие виды ресурсов:
- онлайн-сервисы (39,6%);
- почтовые сервисы (15,6%);
- финансовые учреждения (15%);
- облачные хранилища (14,5%);
- платежные сервисы (6,6%);
- букмекерские конторы (2,2%).
Киберпреступники ориентируются на спрос пользователей на интернет-продукты. В 2020 году практически исчезли фишинг-ресурсы, заточенные под криптовалютные проекты, поскольку интерес к ним снизился. В период 2017-2018 годов именно они были наиболее популярны среди фишеров.
Распространённые виды фишинга
Существуют два основных способа распространения фейковых сайтов:
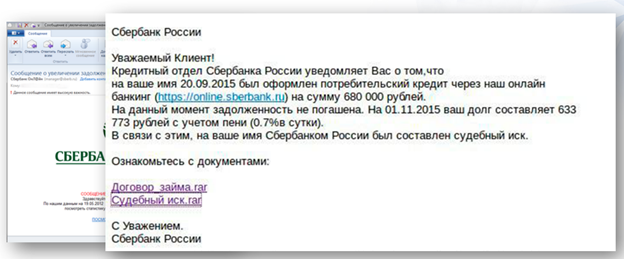
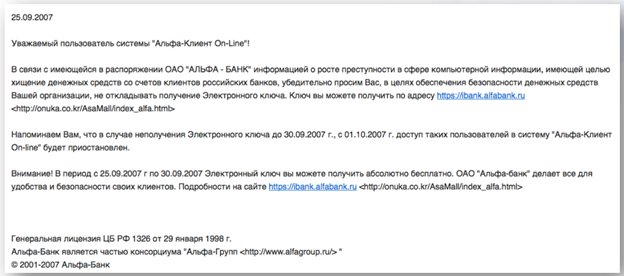
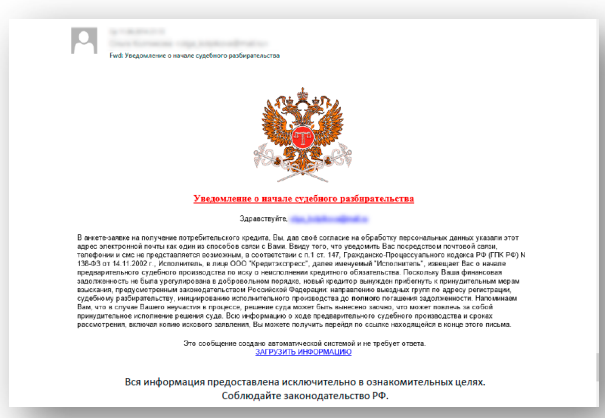
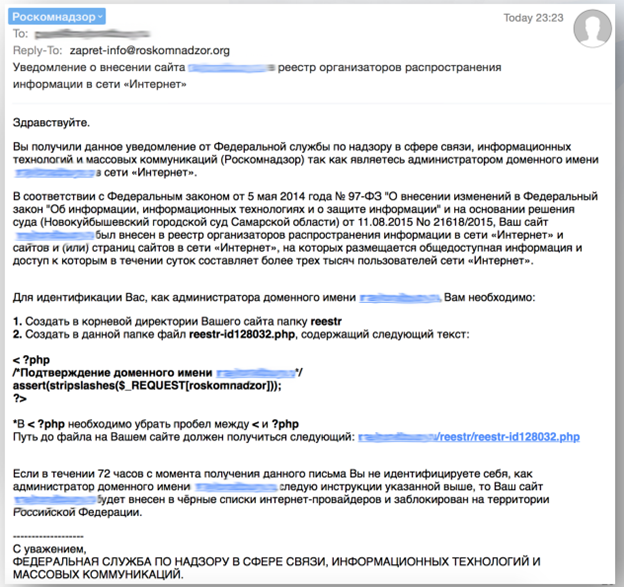
- Рассылка по электронной почте или через мессенджеры. Это могут быть письма или сообщения, приходящие, казалось бы, от официальных организаций, таких как банки, регуляторы или государственные учреждения. Внутри этих сообщений скрыты маскированные под официальные документы, таблицы или картинки, вредоносные программы или ссылки на фальшивые сайты, на которые злоумышленники направляют жертву с целью получить её личные данные.
- Представление в результатах поиска. Мошенники часто используют этот метод в период массовых событий, таких как начало продаж новых моделей iPhone, онлайн-распродажи вроде «Черной пятницы» и другие праздничные или спортивные мероприятия.
В зависимости от способа сбора данных, фишинговые атаки также могут быть разделены на два типа:
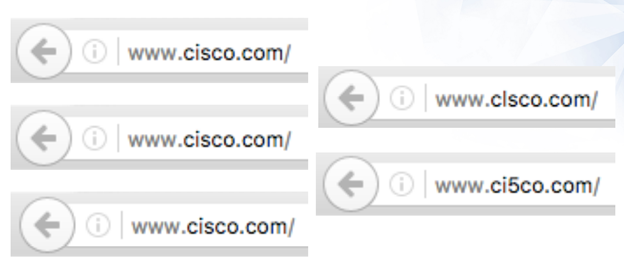
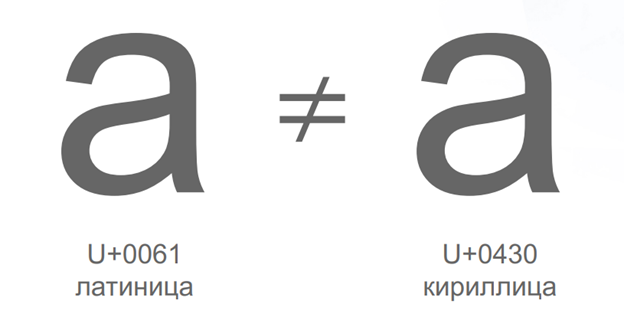
- Создание фейковых сайтов, которые имитируют оригинальный интерфейс и используют похожие домены, изменяя лишь один символ. Например, атака может использовать домен AIiexpress.com вместо Aliexpress.com.
- Фишинг через вредоносные файлы, обычно в формате .rar. При открытии этих файлов устройство заражается вирусом, который начинает собирать данные и отправлять их злоумышленникам.
Как можно на это «клюнуть»?
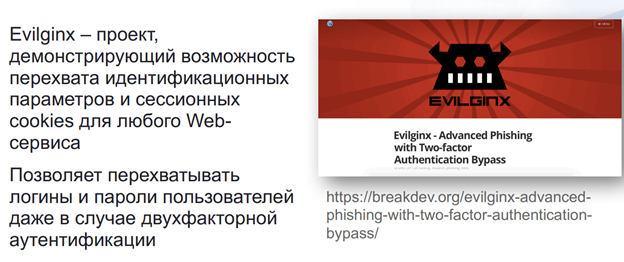
На 2023 год мошенники озощрились на фишинговые рассылки: использовали чат GPT, сообщения от имени военкоматов, Роскомнадзора, МЧС, распространение через сервис BlaBlaCar. Соответственно, каждый человек, будучи усталым или невнимательным, может легко попасться на фишинг (поэтому понятия фишинга и социальной инженерии связаны).
Кейсы-примеры
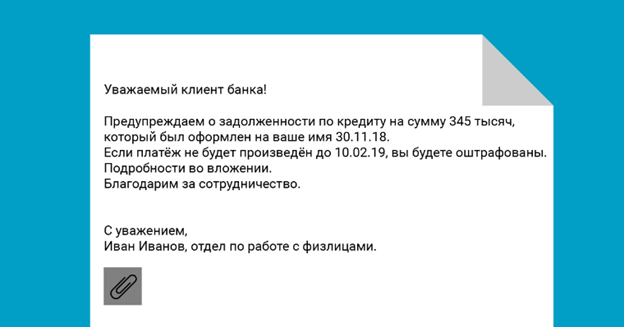
- Фишинговые электронные письма от банков: Пользователь получает электронное письмо, предположительно от своего банка, с требованием обновить
личные данные или подтвердить аккаунт, в противном случае он будет заблокирован.
- Фишинговые SMS сообщения: Пользователь получает SMS с предложением получить приз или выиграть что-то вроде подарочной карты или скидки,
но для этого ему нужно перейти по ссылке и заполнить форму с личными данными.
- Фишинговые веб-сайты: Пользователь случайно находит поддельный веб-сайт, который выглядит точно так же, как официальный сайт
популярной компании или сервиса.
- Социальный фишинг: Злоумышленник маскируется под знакомого или коллегу пользователя в социальных сетях и запрашивает
у него конфиденциальную информацию или перевод денег.
- Фишинговые телефонные звонки: Злоумышленник звонит пользователю, представляясь сотрудником банка,
государственного учреждения или другой организации, и сообщает о проблеме с их аккаунтом или необходимости подтвердить личные данные для выполнения каких-то действий.
Задание по анализу электронной почты
Предоставить участникам несколько электронных писем и попросить их определить, какие из них могут быть фишинговыми.
Письма могут содержать подозрительные ссылки, просьбы обновить личные данные, заполнить формы или выполнить действия с финансовыми данными.
Задание 1
Вы получили такое письмо из банка. Откроете файл с подробностями?
Задание на проверку веб-сайтов:
Предоставить участникам несколько URL-адресов и попросить их определить, какие из них могут быть фишинговыми.
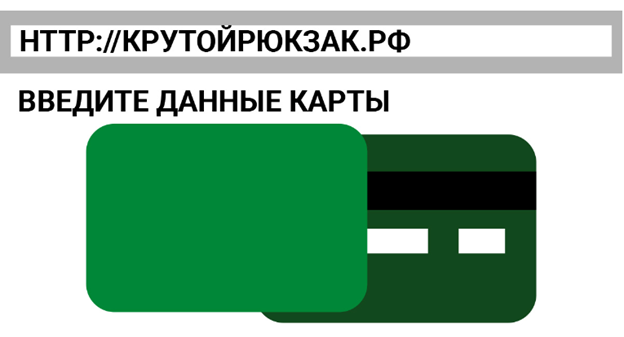
URL-адреса могут содержать подозрительные домены, опечатки или несоответствие ожидаемым источникам.
Задание.
Вы покупаете рюкзак в интернет-магазине и переходите на страницу оплаты. Здесь всё в порядке? Можно платить?
Задание по анализу сообщений в мессенджерах:
Предоставить участникам несколько сообщений из мессенджеров и попросить их определить, какие из них могут быть фишинговыми.
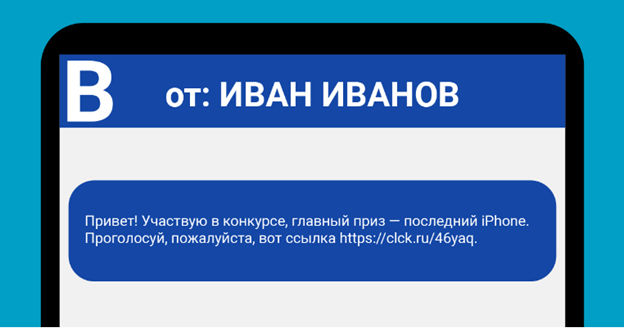
Сообщения могут содержать просьбы о предоставлении личной информации, финансовой помощи или выполнении подозрительных действий.
Задание.
Лучший друг присылает вам в VK сообщение. Оно может быть опасным?
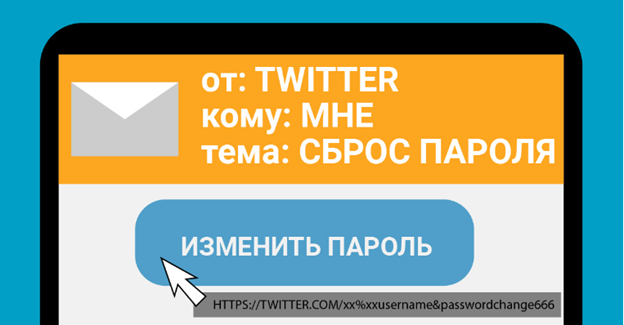
Задание 2.
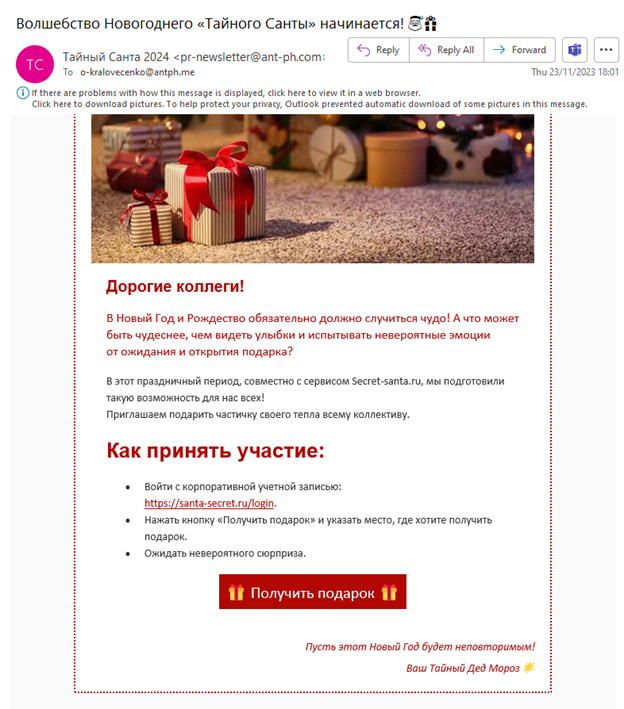
Вы забыли свой пароль от Twitter и решили его сбросить. Вскоре вам приходит письмо. Оно кажется подозрительным. Или нет?
Задание на анализ сценариев социального фишинга:
Предоставить участникам несколько сценариев взаимодействия в социальных сетях
или по телефону и попросить их определить, какие из них могут быть попытками социального фишинга.
Сценарии могут включать запросы на предоставление финансовой помощи, личных данных или выполнение подозрительных действий от имени знакомых, коллег или организаций.
Задание 1.
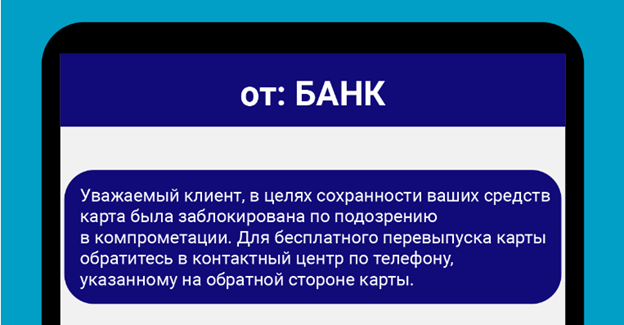
Вам пришло СМС-сообщение от банка. Ему можно доверять?
Задание 2.
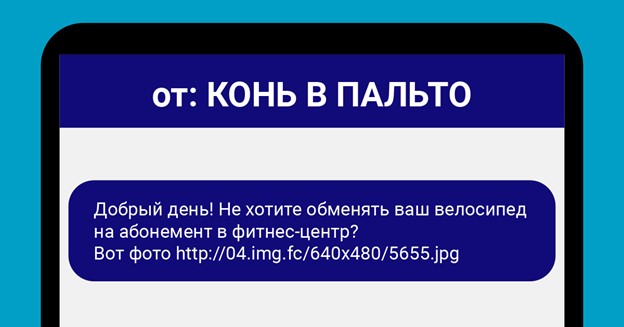
Вы продаёте велосипед через интернет. Вам приходит СМС. Пройдёте по ссылке, чтобы посмотреть, что вам предлагают?
Итоговый результат:
Правильные ответы: 0
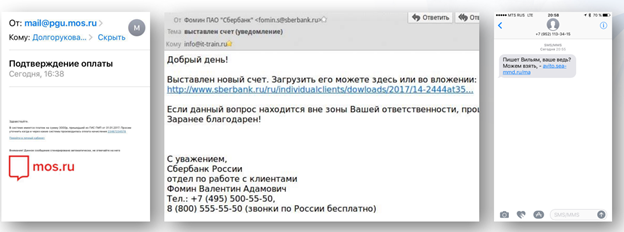
Примеры фишинга: